IRIS SENTINEL
Lo que publicas en internet, filtrado antes de llegar a tu servidor
Qué es Iris
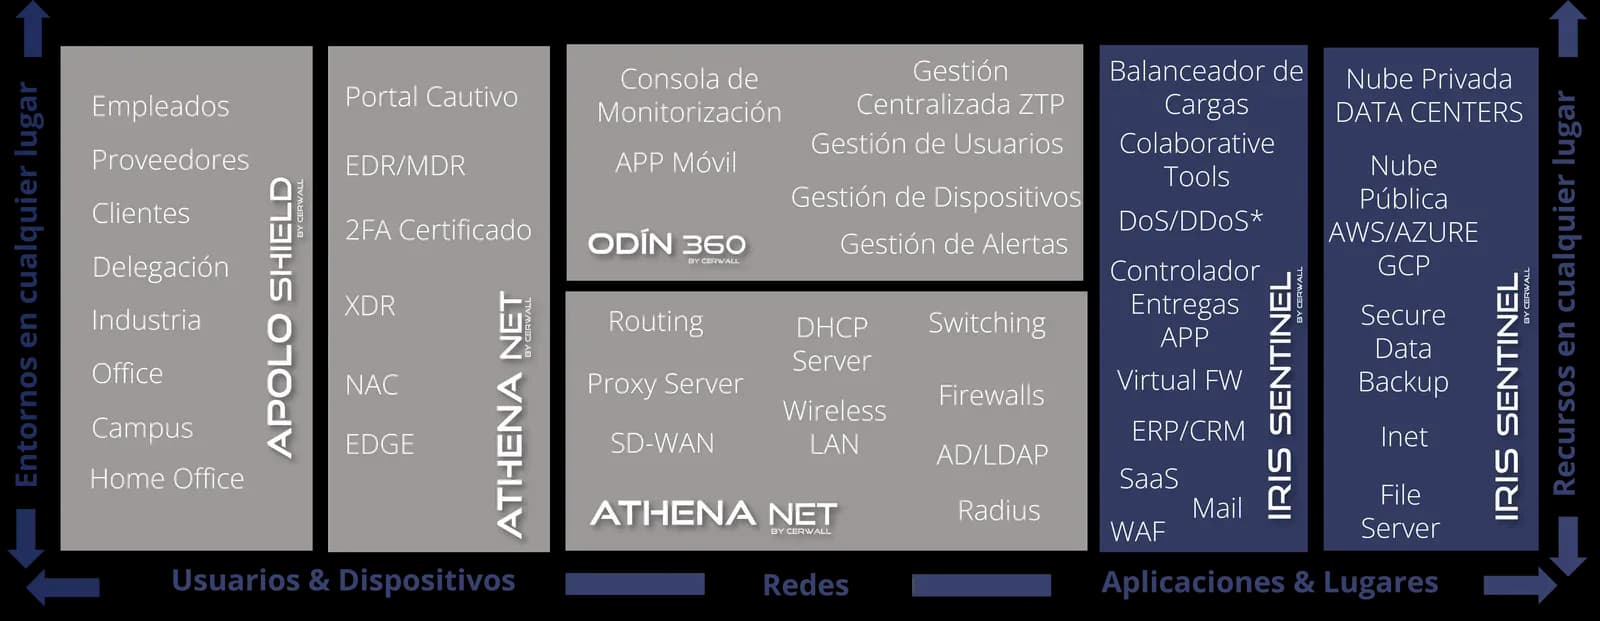
Iris es la defensa de Cerwall para el tráfico que entra: un filtro delante de la web y las aplicaciones que publicas en internet.
El resto del sistema filtra el tráfico que sale de la organización. Iris hace lo contrario: revisa cada petición antes de que llegue al servidor que la atiende. Como el servicio publicado es tuyo, no hay que instalar nada a quien te visita.
Se despliega delante de lo que publicas o dentro del equipo Cerwall que ya tengas. Integrado en el equipo, lo que Iris bloquea se aplica al resto del sistema de seguridad.
Para quién es
Empresas con web y portal público
Tienen una web y un portal por el que entran clientes o proveedores, así que les llegan peticiones de todo el mundo. Iris las revisa antes de que lleguen al servidor y descarta las que van contra él.
Quien publica su aplicación interna
Abren hacia fuera una aplicación que se hizo para la red de la oficina y que no está pensada para recibir visitas de internet. Iris se coloca delante y filtra lo que le llega, sin modificar la aplicación.
Redes que ya llevan MIM o Aegis
Tienen el equipo Cerwall gobernando su red y publican hacia fuera una web o un servicio. Iris se activa dentro de ese mismo equipo, sin añadir otra máquina delante.
Qué incluye
IRIS SENTINEL WAF
Un filtro delante de tu web y de tus aplicaciones publicadas, que revisa lo que entra y bloquea los ataques dirigidos a ellas. Los intentos se quedan fuera y no afectan a quien entra en tu web.
- WAF
- OWASP Top 10
- Inyección SQL / XSS
IRIS SENTINEL ALWAYS ON
El tráfico de ataque se bloquea de forma automática. No hay que estar delante de una pantalla ni esperar al aviso de un cliente que no puede entrar.
- Bloqueo automático
- Sin intervención manual
Casos de uso
Una web que recibe peticiones a todas horas
Una empresa publica su web con un formulario de contacto y un área de clientes. Cada día llegan peticiones automatizadas que prueban fallos conocidos, y nadie revisa ese registro a diario. Iris reconoce esos patrones y los detiene antes de que lleguen al servidor. Los clientes acceden con normalidad.
Una aplicación que ahora se usa desde fuera
Una gestoría abre a sus clientes la aplicación con la que trabaja dentro. Fue pensada para la red de la oficina y rehacerla no entra en los planes. Iris se coloca delante y revisa el contenido de cada petición antes de dejarla pasar. La aplicación se queda como está, con el filtro por delante.
Una oleada de peticiones contra la línea
Una tienda recibe de golpe un volumen de peticiones muy por encima de lo habitual. La línea se satura y la web deja de responder, aunque el servidor funcione con normalidad. Iris descarta esas peticiones antes de que lleguen al servidor, y sobre un Aegis se descartan ya en la propia línea. Los clientes legítimos siguen comprando.
Preguntas frecuentes
¿Hay que instalar algo a los visitantes de mi web?
No. El servicio publicado es tuyo, así que Iris revisa lo que le llega sin pedirle nada a quien te visita. Ni un programa, ni un certificado, ni un ajuste en su navegador. El visitante accede con normalidad y la revisión ocurre antes de que su petición llegue al servidor.
¿Puedo usar Iris con el equipo que ya tengo?
Sí, y es el despliegue que más rinde. Iris se instala delante de lo que publicas, o dentro del MIM o el Aegis que ya gobierna tu red. Integrado, lo que bloquea se aplica al resto de tu seguridad; y sobre un Aegis, los ataques masivos se descartan en la propia línea.
¿Tengo que tocar mi web o mi aplicación?
No. Iris se pone delante y filtra las peticiones antes de que lleguen al servidor que las atiende, así que la aplicación se queda como está. Vale igual para una web hecha a medida, para un portal de clientes y para una aplicación interna que ahora se usa desde fuera.
¿Contra qué ataques protege Iris mi web?
Contra los que van dirigidos a lo que publicas. Iris trabaja en tres niveles: descarta lo masivo y reconoce los patrones conocidos, como la inyección SQL, el XSS y el OWASP Top 10. En el último nivel analiza el contenido de las peticiones que lo requieren. Tú eliges hasta dónde llegar.
¿Por dónde pasa el tráfico de mi web?
Por donde despliegues Iris, y por ningún otro sitio. Se instala delante de tus servicios o dentro del equipo Cerwall que ya gobierna tu red. El tráfico de tus visitantes no se desvía a un servicio de terceros. Tu información permanece en la infraestructura que ya controlas.
ORIGEN DEL NOMBRE
Iris, diosa griega mensajera y guardiana de los viajeros, el puente entre el cielo y la tierra. El puente por el que llegan los tuyos, cerrado a los demás.